

Iran bác bỏ cáo buộc của Pháp về vụ tấn công hệ thống làm lạnh siêu thị
Iran bác bỏ cáo buộc của Pháp về vụ tấn công mạng khiến hệ thống làm lạnh tại khoảng 700 siêu thị và cơ sở thực phẩm trên cả nước tê liệt, gây thiệt hại hàng chục triệu euro.
Trước đó, phát biểu tại hội nghị thượng đỉnh G7 ở Paris ngày 9/11, Bộ trưởng Ngoại giao Pháp Jean-Noël Barrot cho biết các cơ quan an ninh đã xác định Lực lượng Vệ binh Cách mạng Hồi giáo Iran (IRGC) chịu trách nhiệm về vụ việc, mô tả đây là hành động có "quy mô và mức độ hung hăng chưa từng có".
Iran đã bác bỏ cáo buộc của Pháp vào ngày 10/11. Cụ thể, Bộ Ngoại giao Iran ra tuyên bố khẳng định: "Iran kiên quyết bác bỏ những cáo buộc vô căn cứ và phiến diện của Chính phủ Pháp nhằm vào Iran liên quan đến các hoạt động mạng bị cáo buộc tại Pháp".
Tehran đồng thời lên án điều mà nước này gọi là chính sách liên tục đưa ra cáo buộc nhằm vào Cộng hòa Hồi giáo Iran.
Iran tuyên bố sẽ không ngần ngại thực hiện các biện pháp cần thiết và phù hợp để bảo vệ lợi ích quốc gia và an ninh trước những hành động trái pháp lý từ nước ngoài.
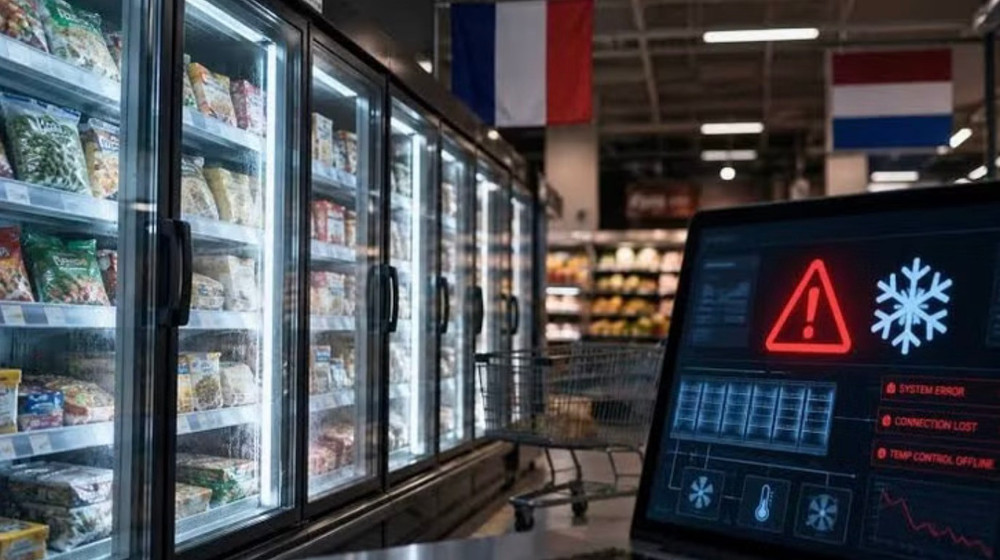
Ảnh minh hoạ: X/Osint613
Cùng với việc đưa ra cáo buộc, Pháp đã triệu tập Đại sứ Iran để phản đối và tuyên bố thúc đẩy các biện pháp trừng phạt ở cấp độ châu Âu .
Công tố viên Paris Laure Beccuau cùng ngày cho biết đã mở cuộc điều tra hình sự về tội phạm mạng có tổ chức, với tình tiết tăng nặng là "được thực hiện nhằm phục vụ lợi ích của một cường quốc nước ngoài — trong trường hợp này là Iran".
Vụ tấn công xảy ra trong đêm 11/10, rạng sáng 12/10. Tin tặc truy cập từ xa vào hệ thống điều khiển nhiệt độ tại khoảng 700 cơ sở, trong đó có hơn 300 cửa hàng Intermarché và Netto, 80 cửa hàng Coopérative U và 80 cửa hàng Carrefour.
Sự cố khiến thiết bị tan chảy, gây ít nhất 15-20 vụ hỏa hoạn và làm hư hỏng hàng nghìn tấn thực phẩm. Các siêu thị buộc phải tiêu hủy số hàng này, với thiệt hại ước tính hàng chục triệu euro. Tổng giám đốc Coopérative U Dominique Schelcher gọi đây là cuộc tấn công "chưa từng có tiền lệ", "không thể chấp nhận được" và "cực kỳ nghiêm trọng".
Các nhà điều tra xác định tin tặc khai thác lỗ hổng trong bộ điều khiển nhiệt độ Danfoss và hệ thống Copeland XWEB. Nhiều thiết bị đã hết hạn hỗ trợ kỹ thuật nhưng vẫn kết nối trực tiếp với internet, sử dụng tài khoản mặc định và thiếu biện pháp bảo mật cần thiết.